Journal / 2026 / 工具教程
一个 ChatGPT 分享链接,如何接管已登录账号
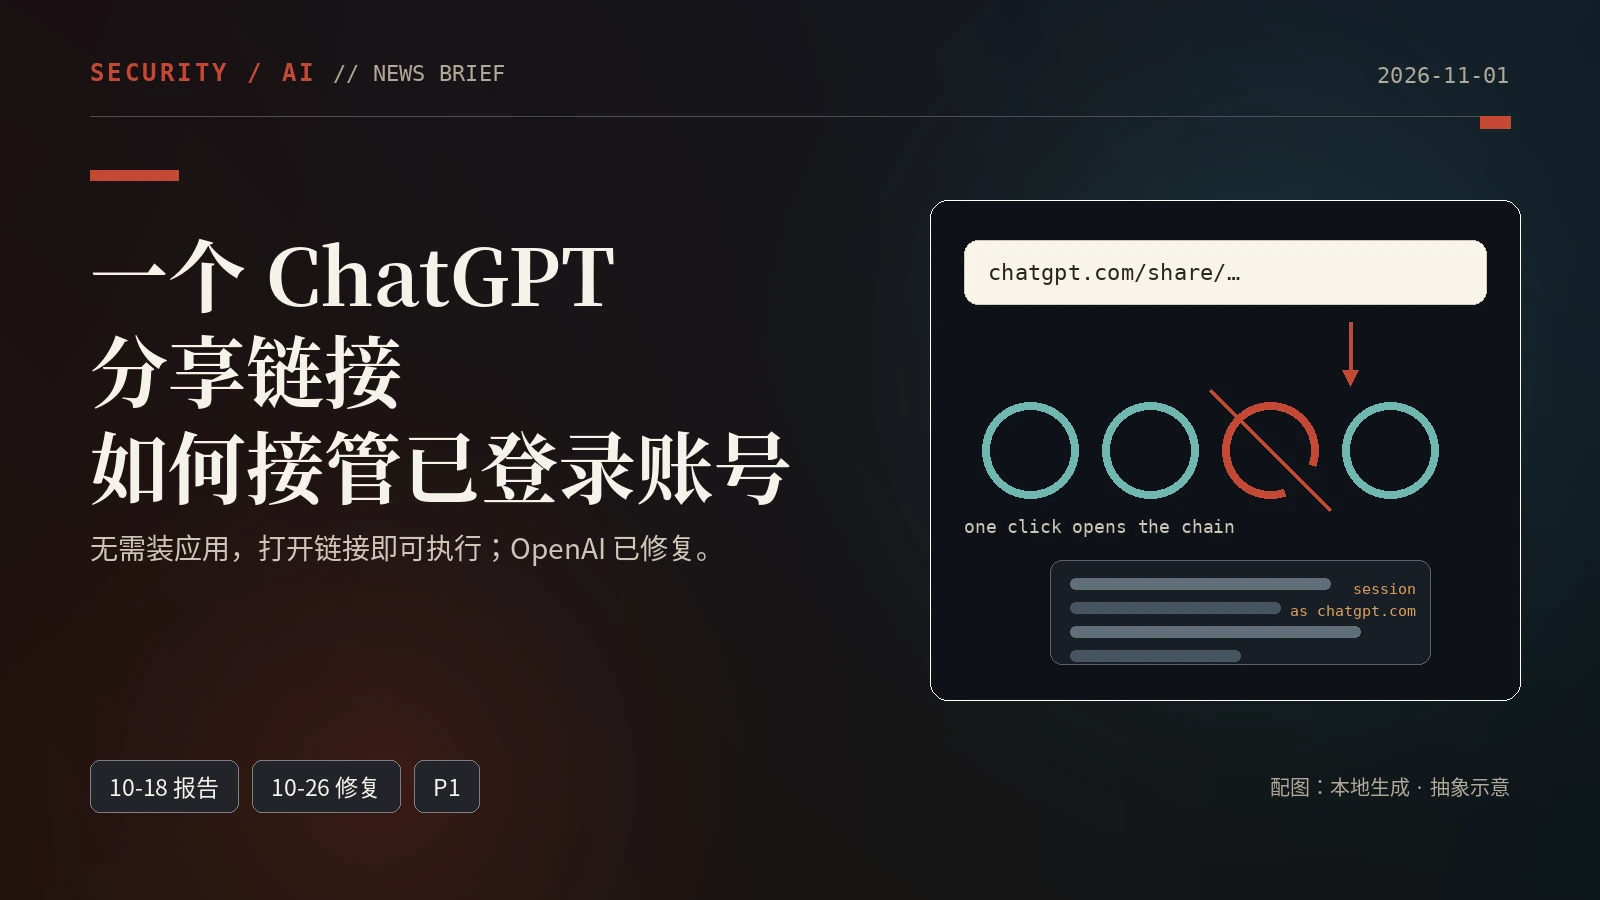
2026 年 10 月 28 日,Parameter 公开一条链路:打开一个公开的 ChatGPT 分享链接,攻击者代码就在已登录会话里执行。OpenAI 在 10 月 26 日修复并定为 P1。本文只写已确认事实与账号加固清单,不给利用细节。
目录 · 1048 字 / 3 分钟
2026 年 10 月 28 日,安全公司 Parameter 公开了一条链路:打开一个公开的 ChatGPT 分享链接,攻击者的 JavaScript 就会在打开者已登录的会话里执行。研究者 10 月 18 日通过 OpenAI 的漏洞赏金项目提交报告,OpenAI 在 10 月 26 日修复,并把它定为 P1——该公司最严重的一档。10 月 31 日,The Hacker News 独立报道了这件事。
发生了什么
按研究者的公开描述,条件是这样的:
- 受害者只需要打开链接。不需要安装 App、加入 Project、粘贴代码,也不需要打开开发者工具。
- 链路把几个各自看起来无害的功能拼在一起:一个图形渲染路径(MathLive 的 message-to-HTML)、页面里的 HTML Preview 沙箱,以及内容安全策略(CSP)对某个视频服务的放行。
- Preview 沙箱本身是有效的:里面的代码无法直接读取 ChatGPT 页面。
- 问题出在页面里另一个组件愿意接受它的指令;再借助被放行的视频服务的 JSONP 式回调,脚本最终以
chatgpt.com的身份执行。 - 结果:攻击者代码运行在受害者的已登录会话里,可以读取私密对话,并以此账号执行操作。
为什么重要
- 分享链接是一个被默认信任的边界。「只是一个链接」在这里等于一条执行路径。
- 沙箱和 CSP 是分层防御,但组合起来可能互相抵消。 单独看每一层都「没问题」,问题出在某一层允许的来源被另一层接受。
- AI 账号不是普通账号。 它里面是私密对话、文件,往往还连着外部工具与数据。一旦会话被拿走,损失面比一个论坛账号大得多。
加固清单
- 不确定来路的分享链接不要点。 尤其是私信、群聊、邮件里突然出现的。
- 如果已经点开过:去设置里检查登录设备与会话,发现异常就全部登出、改密码;顺手开启多因素认证。
- 清理公开分享:把含敏感内容的对话取消公开分享;团队用分享策略收口,而不是靠个人自觉。
- 保持更新:浏览器、客户端与官方公告。这个洞已经修了,但同类模式会再来。
- 凭证隔离:不要把 API key 与聊天账号混用,泄露一处不至于连带一片。
还没验证的部分
- 官方技术公告:我们读到的是研究者的报告与 The Hacker News 的报道,没有找到 OpenAI 就此事发布的公开技术说明;修复细节与影响面以官方为准。
- 在野利用:没有公开信息,本文不判断。
- 受影响账号数量与时间窗:没有公开数字。
- 同一链路上的其它入口是否也受影响:未知。
- 它与 MathLive 既有的 XSS 记录是否相关:研究者只描述了 message-to-HTML 这条路径,本文不做归因。
参考来源
本文基于以下公开报道整理:
- Do the Math: How We Took Over ChatGPT Accounts — Parameter 研究文章,2026-10-28
- A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats — The Hacker News,2026-10-31
- Do the math: How we took over ChatGPT accounts — Hacker News 条目元数据
本文由 AI 辅助整理,事实与引文来自研究者文章与媒体报道的公开元数据,未复现任何利用步骤,配图为本地生成的信息图。
§
所属主题
Topics技术与工具 Tech & Tools