Journal / 2026 / 科技
Linux TCP 握手 UAF:CVE-2026-98432 自查与补丁状态
2026 年 10 月 15 日,Linux 内核披露 CVSS 9.8 的 IPv4 TCP 握手 use-after-free(CVE-2026-98432)。本文只依据 CVE 记录、发行版跟踪页与公开补丁信息,梳理受影响版本与上游修复版本,并给出可执行的内核自查与处置步骤。
目录 · 1323 字 / 3 分钟
2026 年 10 月 15 日,Linux 内核的 CVE 编号机构(CNA)发布了 CVE-2026-98432:一个 CVSS 9.8 的 IPv4 TCP 握手 use-after-free。10 月 29 日,一篇认为「Ubuntu 与 RHEL 尚未发布修复内核」的分析在 Hacker News 拿到高分,把这件事重新带回公众视野。
发生了什么
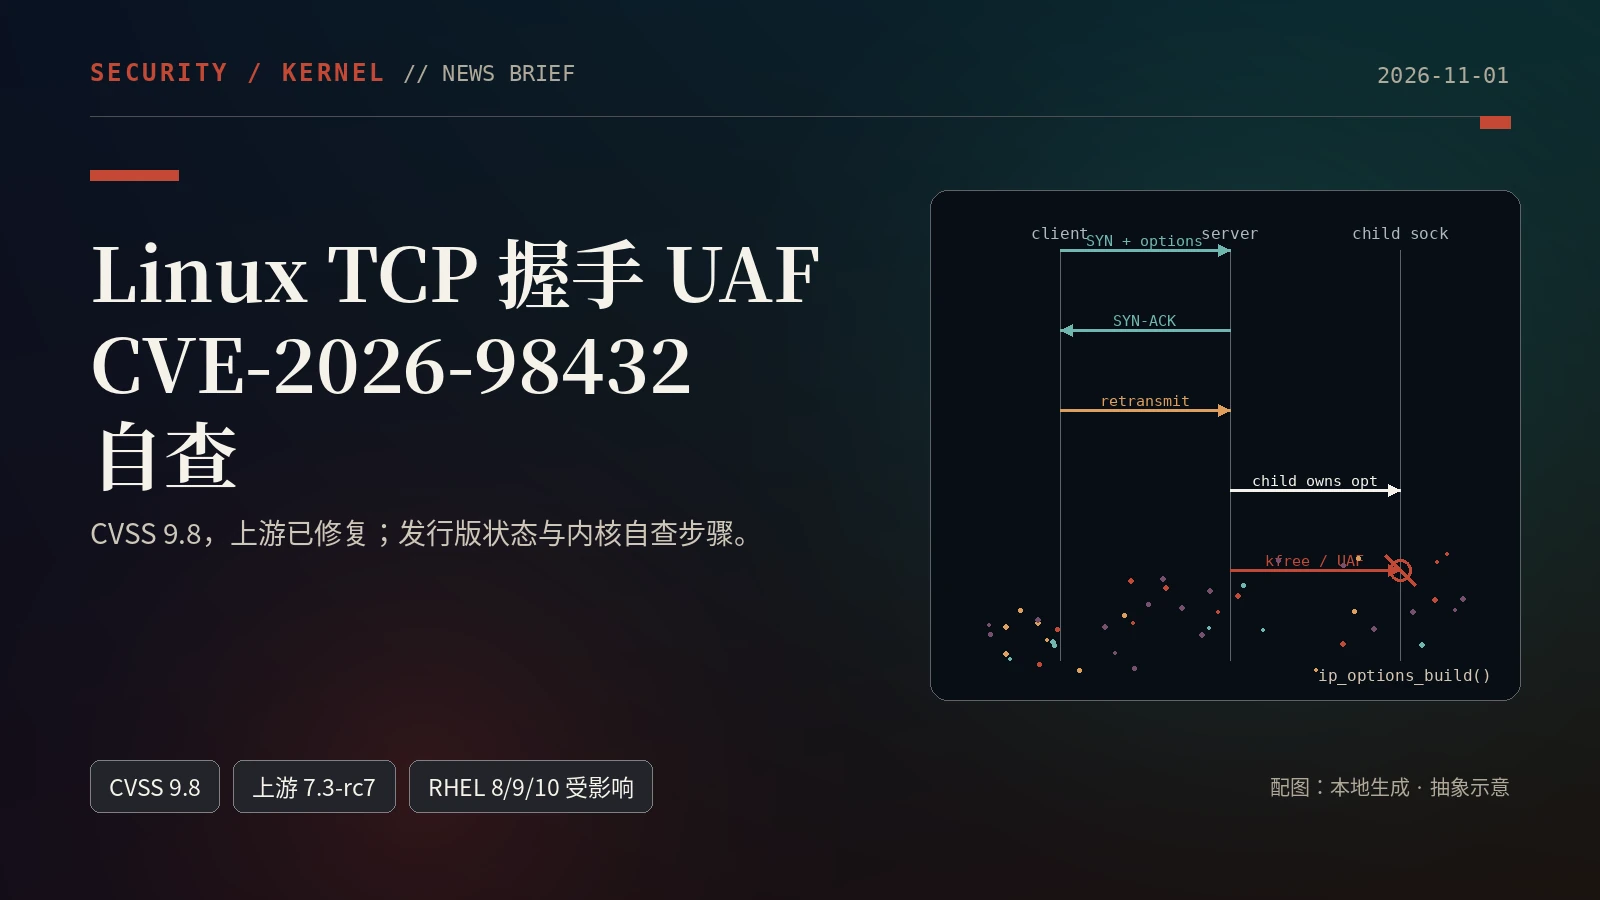
按 CVE 记录本身的描述,链路是这样的:
tcp_v4_syn_recv_sock()把ireq->ireq_opt的所有权转给子 socket,而不是复制一份。- 另一颗 CPU 可以并发处理同一个请求 socket 的重传 SYN,并从
tcp_check_req()发出 SYNACK。 - 自一次 TCP 改造后,请求 socket 不再在监听锁下处理,所以子 socket 可能在 SYNACK 还在构造时就被释放。
- TCP 子 socket 没有
SOCK_RCU_FREE,inet_sock_destruct()用普通kfree()释放inet_opt,于是ip_options_build()读到已释放内存。 - 修复方式是把这两处改成
kfree_rcu()。另有一条请求 socket 迁移路径(net.ipv4.tcp_migrate_req=1或 BPF 的 reuseport 选择程序)存在同类问题。
CVE 记录同时写明:IPv6 不受第一条路径影响,因为 tcp_v6_syn_recv_sock() 会复制选项;IPv6 的迁移路径问题「将在另一个补丁里处理」。
影响范围与修复版本
- 受影响:自 4.4 起的内核都可能受影响(CVE 记录按版本区间标注)。
- 上游已修复:5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10;7.3 是原始修复所在版本。
这里要强调一句:发行版内核通常是 backport,不能拿「我的版本号比 5.10.272 大」来推断安全。
发行版状态
- Red Hat:把该漏洞评为 Critical;查询时 RHEL 8、9、10 的 kernel 包都标为 Affected,尚未列出 affected_release。
- Ubuntu:跟踪页把 jammy、noble、stonking、resolute 标为 pending,并给出即将发布的内核版本号;bionic、focal、xenial 标为 needed;upstream 标为 released。
这两条与 10 月 29 日那篇分析的结论一致,但发行版状态会随镜像与订阅变动,以你实际能装到的包为准。
自查与处置
- 看内核版本:
uname -r。 - 别只看主版本号:
apt list --installed | grep linux-image或rpm -q kernel看实际包版本,再对照发行版公告里那一串版本号。 - 查发行版公告:Red Hat 的 CVE 页与 Ubuntu 的 CVE 跟踪页,输入 CVE-2026-98432。
- 能更新就更新,并重启:内核补丁要重启才生效。
- 暂时不能重启的机器:至少缩小暴露面,别把未鉴权的 TCP 服务直接摆在公网。
还没验证的部分
- 是否已有在野利用或公开 PoC:没有可核对信息,本文不做判断。
- CVSS 9.8 的可利用性:这是 CNA 的评分。Red Hat 在其声明里也提到,要可靠地把这个时序型 use-after-free 变成任意代码执行,需要精确的堆控制。
- 关掉
net.ipv4.tcp_migrate_req是否足以缓解:没有官方结论,不能当作打补丁的替代。 - 具体发行版镜像的下发时间:跟踪页状态会变,请以更新时的实际结果为准。
参考来源
本文基于以下公开报道整理:
- Linux’s October 2026 TCP Use-After-Free: CVE-2026-98432 — Atlas 分析文章,2026-10-29
- CVE-2026-98432 — CVE 记录(CNA: Linux),2026-10-15
- CVE-2026-98432 — NVD 记录,含受影响与修复版本区间
- CVE-2026-98432 — Red Hat CVE 页(Critical;RHEL 8/9/10 Affected)
- CVE-2026-98432 — Ubuntu CVE 跟踪页
本文由 AI 辅助整理,事实与引文来自 CVE 记录、发行版安全跟踪接口与上述分析文章的公开元数据,未抓取分析正文,配图为本地生成的信息图。
§
所属主题
TopicsAI 观察 AI Insights